Après de nombreux rebondissements, le projet de loi Résilience a été voté solennellement par l’Assemblée nationale à 17 h 30. Surnommé PJL « Résilience » ou « Cyber résilience », le texte, imposé par l’Europe, constitue un pilier essentiel de la cybersécurité française.
Contexte législatif
Le texte, qui transcrit les directives européennes NIS2, DORA et REC, vient d’achever sa lecture à l’Assemblée, mais son parcours législatif n’est pas encore bouclé. Il doit encore passer par la commission mixte paritaire avant d’être transmis au gouvernement pour promulgation.
Contenu du texte et directives européennes
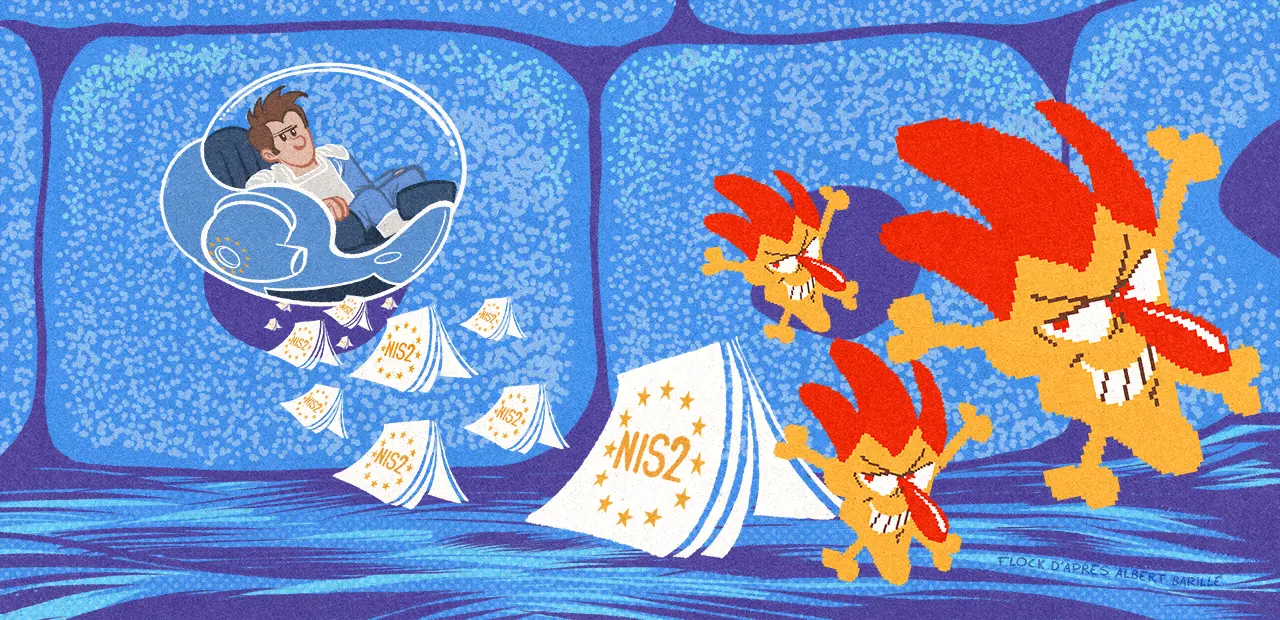
NIS2, qui remplace la version de 2016, élargit le périmètre de 7 à 18 secteurs. Les 11 secteurs hautement critiques sont l’énergie, les transports, le secteur bancaire, les infrastructures des marchés financiers, la santé, l’eau potable, les eaux usées, l’infrastructure numérique, la gestion des services TIC, l’administration publique et l’espace. Les 7 secteurs importants comprennent les services postaux et d’expédition, la gestion des déchets, la chaîne des produits chimiques, la chaîne des denrées alimentaires, la fabrication, les fournisseurs numériques et la recherche. Toutes les collectivités territoriales de plus de 30 000 habitants sont également incluses.
Impact du périmètre NIS2
Le nombre d’entités concernées passe de 600 sous NIS1 à plus de 15 000 avec NIS2. Chaque entité doit appliquer un socle minimal de mesures couvrant l’analyse de risques, la gestion des incidents, la continuité d’activité et la sécurité de la chaîne d’approvisionnement. Les obligations de signalement sont renforcées : alerte initiale sous 24 heures, notification détaillée sous 72 heures, puis rapport final sous un mois. Les sanctions peuvent atteindre 10 millions d’euros ou 2 % du chiffre d’affaires mondial pour les entités essentielles.
Retards et obstacles
Le texte aurait dû être voté depuis longtemps. La France, parmi les pays les plus en retard, a fait l’objet de procédures d’infraction de la Commission européenne en novembre 2024, d’un avis motivé en mai 2025, puis d’une saisine de la Cour de justice de l’UE le 8 juillet 2025 contre la France, l’Irlande, l’Espagne et les Pays‑Bas. Le projet était déjà passé au Sénat en mars 2025, mais un article 16 bis ajouté lors de ce passage, visant à sanctuariser le chiffrement de bout en bout et à interdire les portes dérobées, a bloqué l’avancement.
Suppression de l’article 16 bis
Lors de l’examen en commission spéciale à l’Assemblée, le président Philippe Latombe a indiqué que le ministère de l’Intérieur, et plus précisément la DGSI, freinait le processus, affirmant que « la DGSI était à l’origine du blocage ». Le rapport Boudié sur le chiffrement a renforcé la pression pour supprimer cet article. Anne Le Hénanff, ministre déléguée chargée de l’IA et du Numérique, avait déclaré que le gouvernement soutiendrait la suppression de l’article, tout en promettant qu’aucune mesure visant à affaiblir le chiffrement ne serait réintroduite. L’article 16 bis a finalement été retiré le 10 novembre, débloquant ainsi le texte.
Prochaines étapes
Comme le signale Rayna Stamboliyska sur LinkedIn le 17 novembre, le vote solennel n’est pas la fin du processus, mais le texte entre maintenant dans sa dernière ligne droite. En procédure accélérée, il ne subira plus qu’une lecture par chaque chambre. Si le Premier ministre décide de convoquer une commission mixte paritaire, les ajustements seront harmonisés ; dans tous les cas, la loi sera adoptée. Le texte sera transmis au gouvernement, puis promulgué deux semaines plus tard, suivi des décrets d’application. Les entités concernées doivent donc se préparer dès à présent.
Source : NEXT

Service
Création de site web professionnel sur mesure pour PME
Création de sites web modernes et sur mesure pour PME, entreprises et organisations à partir de 95 000 FCFA
À partir de 95 000 F CFADécouvrir le service